02 / SECURITY OPERATIONS DEMO TESTADA
SOC Home Lab
Laboratório de Blue Team com correlação local de eventos sintéticos, alertas reproduzíveis e estudos de caso. O roteiro Wazuh está documentado para validação futura em VM.
Ver laboratórioSANTOS, SP / CIBERSEGURANÇA APLICADA
Sou Arthur Soares. Graduado em Cibersegurança e estagiário de TI, conecto a rotina de suporte e infraestrutura à investigação de eventos, redes e resposta a incidentes.
Construindo a ponte entre manter sistemas funcionando e entender os sinais que eles produzem.
Gosto de entender como as coisas funcionam antes de pensar em como protegê-las.
Sou graduado em Cibersegurança e atualmente faço estágio de TI em uma faculdade. No dia a dia, desenvolvo minha base em suporte, sistemas e redes; fora dele, transformo o aprendizado em projetos públicos e reproduzíveis.
Meu interesse está em Blue Team e SOC: compreender eventos, correlacionar sinais, investigar hipóteses e comunicar achados com clareza. Estou me preparando para a CompTIA Security+ — a certificação ainda não foi obtida.
Ferramentas e laboratórios com documentação, testes e limitações expostas.
Uma estação de triagem que lê logs Windows e Linux no navegador, organiza eventos em uma linha do tempo, explica sinais suspeitos e gera relatórios de investigação.
Explorar projeto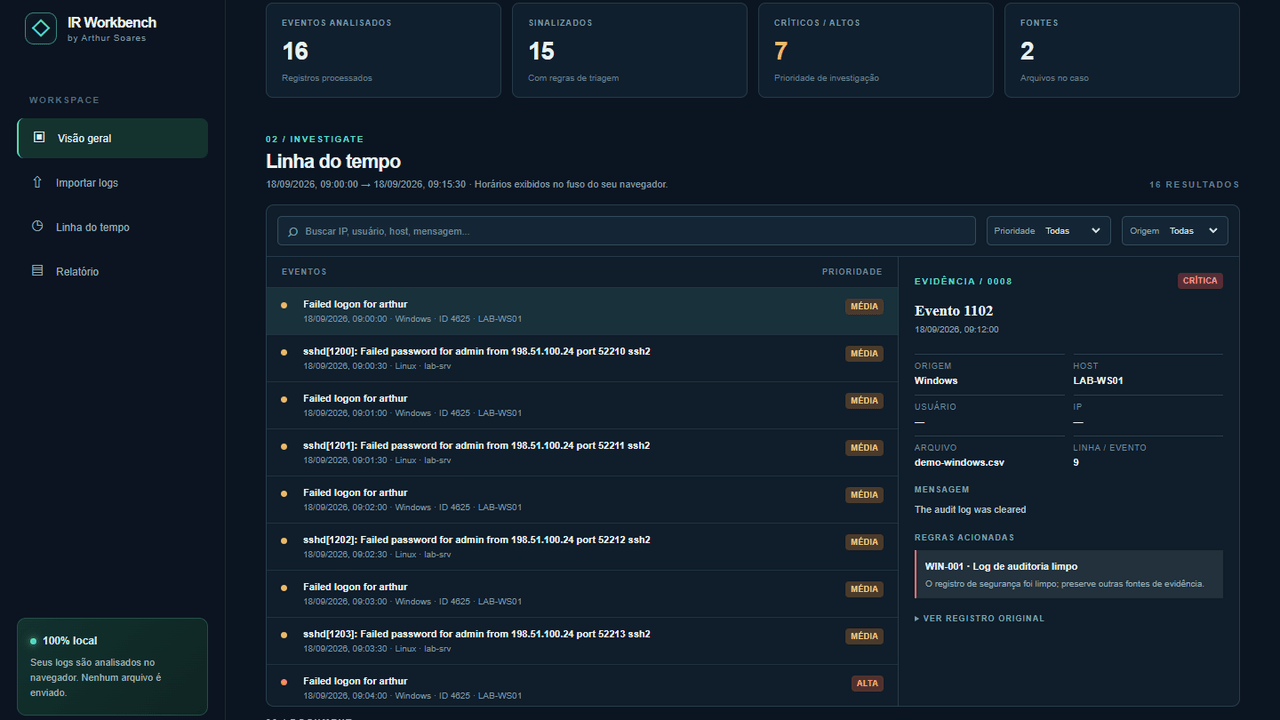
Laboratório de Blue Team com correlação local de eventos sintéticos, alertas reproduzíveis e estudos de caso. O roteiro Wazuh está documentado para validação futura em VM.
Ver laboratórioScanner TCP educativo com terminal interativo, concorrência controlada e exportação JSON/CSV. Inclui testes automatizados e CI, com limites de uso documentados.
Ver códigoUma investigação útil não termina no alerta. Ela começa com perguntas melhores, evidências verificáveis e comunicação responsável.
Coletar sinais de sistemas e redes sem perder de vista a origem e o contexto.
Ordenar eventos, identificar padrões e separar o relevante do ruído.
Tratar alertas como hipóteses — nunca como conclusões automáticas.
Registrar decisões, limites e próximos passos para que o trabalho seja reproduzível.
Competências que aplico no estágio, nos estudos e nos projetos — sem barras arbitrárias de proficiência.
Diagnóstico de problemas, atendimento técnico e contato com ambientes Windows e Linux.
Fundamentos TCP/IP, DNS e DHCP, análise de tráfego e investigação de conectividade.
Triagem de logs, correlação de eventos, documentação de achados e estudos de Blue Team.
Scripts e pequenas ferramentas para transformar conceitos em prática verificável.
Experiência prática em suporte técnico e sistemas em uma instituição de ensino.
Formação concluída. Agora aprofundando os fundamentos na prática e em projetos públicos.
Preparação em andamento; a certificação ainda não foi obtida.
Aberto a conversas sobre tecnologia, segurança defensiva, oportunidades e colaboração. A melhor forma de começar é uma mensagem direta.
arthur.infosec@gmail.com